
Cyberattacco ai supermercati in Sicilia: hackerati i banchi frigo del gruppo Coop Radenza
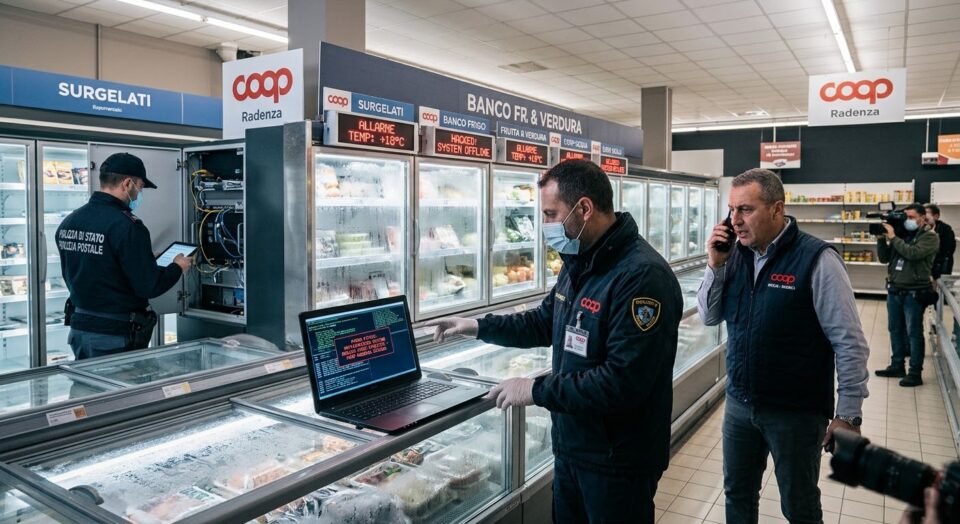
PALERMO / CATANIA – Un attacco informatico del tutto inedito ha preso di mira la catena di grande distribuzione Coop in Sicilia, colpendo direttamente la catena del freddo e mettendo a rischio la conservazione degli alimenti. La Polizia Postale ha avviato un’indagine ad ampio raggio per ricostruire la provenienza della violazione, stimare la portata dei danni e verificare eventuali collegamenti con episodi analoghi registrati di recente in altri Paesi europei.
L’incursione hacker si è verificata alle 4:00 del mattino, prendendo di mira i sistemi informatici di telecontrollo dei banchi surgelati e refrigerati. I pirati informatici sono riusciti ad accedere alla gestione remota e a modificare i parametri della temperatura, provocando l’innalzamento dei gradi nei banchi alimentari e il conseguente deperimento delle merci esposte.
Colpiti punti vendita a Palermo e Catania
Gli attacchi hanno interessato diversi punti vendita della rete, tra cui almeno tre supermercati a Catania e uno a Palermo. A confermare l’accaduto e a delineare i contorni dell’incursione sono stati i vertici del gruppo Radenza, la società con sede a Modica che gestisce circa 450 punti vendita a marchio Coop nell’isola.
«Abbiamo verificato che si tratta di un attacco al nostro sistema di telecontrollo dei banchi surgelati. Da uno screening attento sembra che non ci siano ulteriori danni, ma l’attacco c’è stato», ha dichiarato l’amministratore delegato Danilo Radenza.
Attivati i protocolli di sicurezza e l’Agenzia Nazionale
Il direttore generale del gruppo, Giuseppe Spadaro, ha spiegato come la macchina dei soccorsi tecnici e delle garanzie di sicurezza si sia mossa immediatamente per contenere il disservizio e tutelare i consumatori:
«Stiamo calcolando i danni. In alcuni casi siamo già riusciti a risolvere la criticità. Abbiamo contattato l’Agenzia per la Cyber-sicurezza Nazionale (ACN) e attivato tutti i protocolli necessari per svolgere indagini in profondità.»
Le indagini in corso
Mentre i tecnici sono al lavoro per blindare i server di controllo remoto ed escludere ulteriori intrusioni nei sistemi di gestione dei punti vendita, gli specialisti della Polizia di Stato stanno analizzando i log di rete per tracciare gli IP di origine dell’attacco. Tra le ipotesi al vaglio degli inquirenti c’è quella di un’azione coordinata su scala internazionale, considerando le analoghe vulnerabilità riscontrate di recente in strutture commerciali di diverse nazioni europee.

Direttore Responsabile